正在打开每日关注
用 REA 让 Agent 逆向 Codex 浏览器标注链路
宝玉用 MCP 服务 REA 让 Codex 逆向自身浏览器标注到 composer 的实现,意外发现 OpenAI 已提供 document.oai.annotation.request 官方 API。
来源摘录
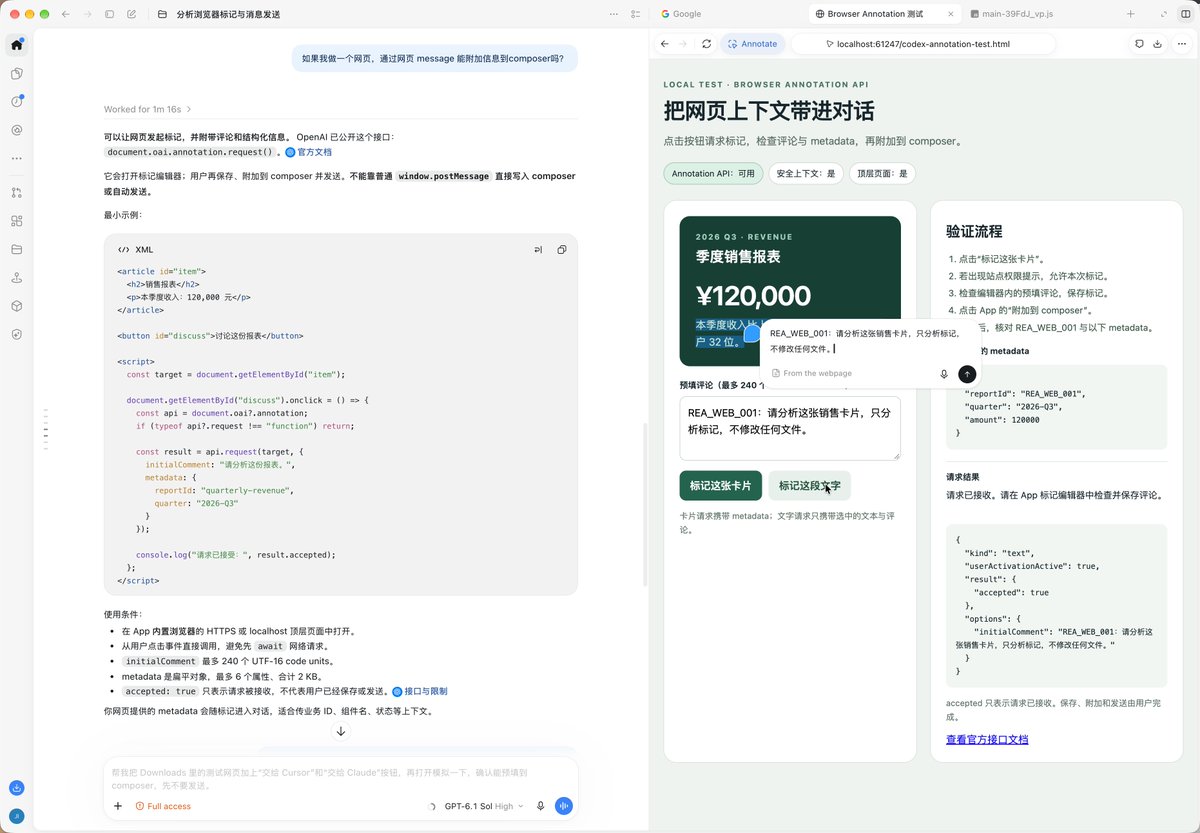
再贡献一个 REA 用法,在不需要你去反编译 Codex 代码的情况下搞懂它一些运行逻辑。 这次我是想搞明白 Codex 是怎么在内置浏览器上标记发评论的,如果知道这个,也许我可以在自己网页上往输入框发消息。 我之前已经安装好了 REA,所以我给 Codex 发了一条消息: > Use REA 帮我分析下, Codex/ChatGPT App 中,浏览器的标记,然后附加标记内容到 composer 是如何实现的?发送的消息是什么? > 告诉我需要怎么配合 注意我发了一句:“告诉我需要怎么配合”,这样我可以辅助做一些事帮助它分析。 然后它去查看 Electron App 的原始代码,找到了关键链路(虽然我也不知道它怎么找到的),中间我配合发了一次消息。 分析完了我想验证一下,继续让它帮我做一个测试网页,让我可以测试一下是不是可以给 Codex 输入框发送消息,于是 Codex 帮我做了一个网页,没能直接往输入框附加评论,但是可以弹出评论框,可以帮你填充输入内容,原来 OpenAI 本来就提供了 API 只是我一直不知道。 document.oai.annotation.request() https://t.co/W1KCSfc99E 继续让它分析了 Cursor 和 Claude Code,可惜它们不支持这样的 API。
REA:让 AI 智能体帮你逆向没有源码的软件 开源项目 REA(Reverse Engineer Anything)把逆向分析工具接到了 Claude Code、Codex、Cursor 这类 AI 编程智能体上。看到别人 App 里有个好功能,可以让智能体去拆这个程序,讲清楚功能是怎么实现的,附上证据,再在你自己的项目里写一个类似的。逆向分析指的是手里没有源代码,从编译好的程序反推它是怎么写的。 REA 本身是一个 MCP 服务。MCP 是 AI 智能体调用外部工具的通用接口,接上以后,智能体在对话里就能直接调用 REA 的分析功能。安装只需一行命令 npx rea-agents setup,它会注册到 Claude Code、Codex、Cursor、Gemini CLI、Grok Build 等智能体里,改配置前会先备份并让你确认。不用智能体的话,也可以在终端里直接跑命令。 能分析的东西很多。原生程序(直接编译成机器码的软件)要借助 Hopper、Ghidra 或 IDA 这几款反汇编工具,把机器码还原成汇编和近似 C 语言的伪代码。Electron 应用(用网页技术做的桌面软件,比如 Notion)可以直接拆开安装包里的 ASAR 归档文件,理清模块和进程间通信,不需要额外工具。此外还支持 .NET 程序、安卓 APK、固件、网站、抓包记录、以太坊合约字节码,以及在 Linux 和 macOS 上记录程序运行时的行为。 分析在本机进行,REA 不上传目标程序,但分析结果会交给智能体背后的模型服务商,数据怎么处理看各家政策。 项目给了三个案例。一是经典打砖块游戏 DX-Ball:从一次播放音效的调用,追到根据球的位置计算左右声道的函数,把不完整的伪代码还原成 C 代码,3205 组测试结果和原版一致,编译出的 63 个字节也和原版完全相同。二是 Notion 桌面版:追踪复制粘贴从界面一路经过预加载脚本、进程间通信到主进程的完整链路。三是日本老电脑 PC-98 上的游戏《东方幻想乡》(TH04):从 16 位指令里还原出弹幕子弹环的角度算法。 对安全研究员、做老游戏复刻和软件保存的人来说,以前要自己对着反汇编工具一行行读、一层层追调用,现在可以让智能体先追,人来核对它给出的证据。普通开发者想研究竞品某个功能的做法,也多了一条路。 README 显示项目在 GitHub 上已有 5 万星。npm 包今年 7 月首次发布,最新的 6.3.0 版今天刚发。 使用前注意两点。项目声明只支持合法的逆向研究,授权和合规由使用者自己负责,逆向别人的软件可能违反用户协议或版权法规。项目还说明从未发行或背书任何加密货币,借用 REA 名字的代币都与它无关。 https://t.co/I6ZzxyeHhC



深度解析
是什么
REA(Reverse Engineer Anything)是一个把逆向分析能力接入 AI 编程智能体的 MCP 服务,npx rea-agents setup 一条命令即可注册到 Claude Code、Codex、Cursor、Gemini CLI 等 Agent,也可在终端独立使用。分析目标覆盖原生二进制(借助 Hopper/Ghidra/IDA)、Electron ASAR、.NET、APK、固件、网站、抓包记录、EVM 字节码等,分析在本机进行并返回结论与证据。
本条用例
宝玉让 Codex 用 REA 拆解自身内置浏览器“划选网页元素→评论附加到 composer”的链路:定位 preload 标注脚本、捕获 Electron IPC 消息(browser-sidebar-runtime-message 与 add-annotations-to-composer),最终发现 OpenAI 本就公开 document.oai.annotation.request() 接口;随后让 Agent 生成测试网页验证调用效果,并对比出 Cursor 与 Claude App 暂无等价通用接口。
关键洞察 “Agent 先追链路、人核对证据”把逆向从逐行读汇编变成协作式调查;一个实际小目标(搞懂标注机制)比泛泛提问更能逼出可验证结论;主动追问“怎么配合”让人机分工更高效。
边界与风险 授权与合规由使用者自负,逆向他人软件可能违反用户协议或版权;分析结果会交给模型服务商处理;官方声明从未发行加密货币,冒明代币均与项目无关。